Alarm w polskich instytucjach. Wyłączono strony internetowe
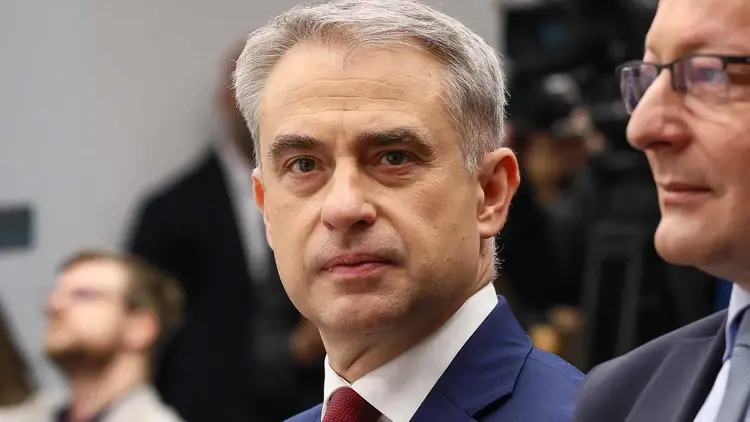
- Wicepremier Krzysztof Gawkowski ostrzegł przed krytycznymi lukami w popularnym oprogramowaniu PHP, które mogą umożliwić cyberprzestępcom przejęcie kontroli nad serwerami.
- W związku z zagrożeniem Centralny Ośrodek Informatyki zdecydował o czasowym wyłączeniu części urzędowych stron internetowych w Polsce.
- Podjęto pilne działania zabezpieczające, a utrudnienia dotknęły również pacjentów jednego z polskich szpitali.
"Uwaga! Poważne luki w oprogramowaniu PHP!" – ostrzegł wicepremier i minister cyfryzacji Krzysztof Gawkowski. Chodzi o technologię PHP, na której działają liczne strony internetowe, także w Polsce. Wykryte błędy mogą pozwolić cyberprzestępcom na zdalne wydawanie poleceń podatnym serwerom. W skrajnym przypadku oznacza to ryzyko przejęcia nad nimi kontroli.
Gawkowski poinformował, że odbyło się spotkanie Połączonego Centrum Operacyjnego Cyberbezpieczeństwa, a przygotowany plan działań jest już wdrażany. Jak podkreślił, zagrożone są wszystkie wersje PHP od 5.4 wzwyż. Jedyną skuteczną ochroną jest instalacja poprawionej wersji oprogramowania.
Wyłączono już część urzędowych stron w Polsce
Centralny Ośrodek Informatyki zdecydował o czasowym wyłączeniu części stron Biuletynu Informacji Publicznej (BIP). Są to serwisy, w których urzędy i inne instytucje publikują oficjalne informacje, dokumenty i ogłoszenia.
Wyłączenie dotyczy wyłącznie witryn działających w systemie SSDIP, dostępnym pod adresem ssdip.bip.gov.pl. COI tłumaczy, że przerwa ma umożliwić wprowadzenie zabezpieczeń i bezpieczne przywrócenie działania usług. Nie podano konkretnego terminu zakończenia prac.
Utrudnienia objęły również usługi dla pacjentów. Szpital w Gorzowie Wielkopolskim poinformował o profilaktycznym wyłączeniu internetowej eRejestracji oraz systemów fex i rbox. Placówka zaznaczyła, że chce w ten sposób chronić swoje systemy i dane pacjentów.
Groźna luka w popularnej technologii
CERT Polska ostrzega przed dwiema krytycznymi lukami w PHP. To oprogramowanie wykorzystywane przez wiele witryn, w tym strony oparte na WordPressie oraz sklepy internetowe. Cyberprzestępca może wykorzystać błędy do uruchomienia złośliwych poleceń na niezabezpieczonym serwerze – nawet bez logowania.
Jak już informowaliśmy, 21 października udostępniono pilne poprawki bezpieczeństwa. Właściciele stron powinni zadbać o ich instalację.
Ostrzeżenia wydały również Komisja Europejska, unijna agencja ENISA i Europol.
Wyciekły dane milionów Polaków. „Uśmiechnięta” amatorka z kartonu
Wyciekły dane milionów Polaków. Teraz padła rządowa strona BezpieczneDane.gov.pl
Wyciekły dane milionów Polaków
Jest projekt 3-proc. podatku od usług cyfrowych. Kogo obejmą nowe przepisy?
Bezpłatna pomoc prawna dla urzędników odmawiających transkrypcji „homomałżeństw”